wordpress rest apı nedir ve Nasıl Kullanılır?
WordPress REST API nedir, nasıl çalışır ve sitenize ne tür avantajlar sağlar? REST mimarisinden güvenlik adımlarına kadar kapsamlı rehber.
Mustafa Hazırcı yazılarını Google'da daha sık görmek için tercih edilen kaynak olarak ekleyin
Bu yazıda
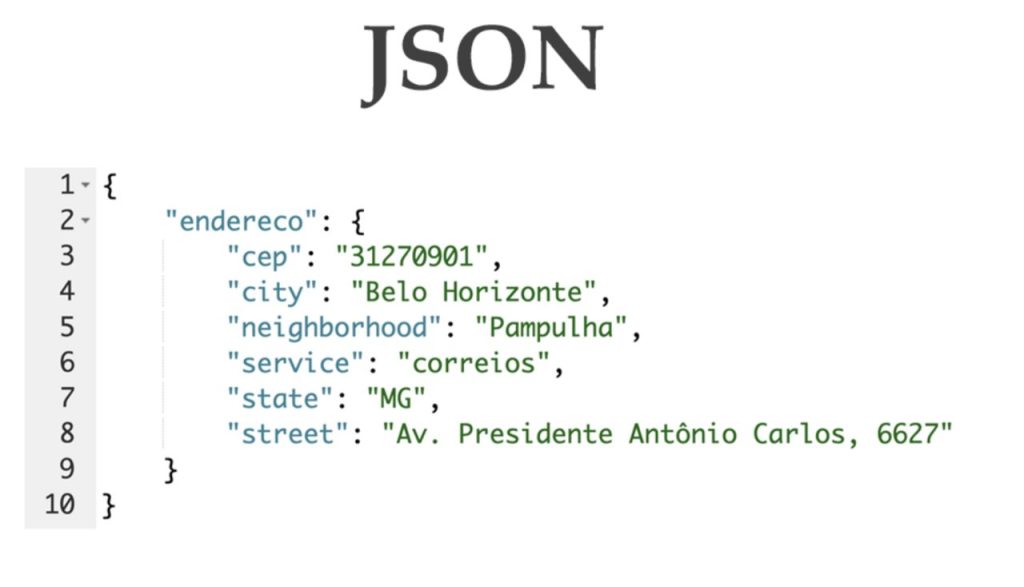
wordpress rest apı nedir sorusu, sitenizi sadece geleneksel bir içerik yönetim sistemi olmaktan çıkarıp modern web uygulamalarıyla entegre edebilen teknik arayüzü ifade eder. REST mimarisi sayesinde veritabanındaki veriler JSON formatında dış dünyaya sunulur. Bu altyapı, mobil uygulamalardan bağımsız ön yüz tasarımlarına kadar geniş bir kullanım esnekliği sağlar.
REST Mimarisi ve WordPress Etkileşimi Nasıl Çalışır?
REST (Representational State Transfer), bilgisayar bilimci Roy Fielding tarafından 2000 yılında doktora tezinde tanımlanan bir yazılım mimarisi yaklaşımıdır. Bu mimari, istemci (client) ve sunucu (server) bileşenlerini birbirinden tamamen ayırarak istemcinin ihtiyaç duyduğu kaynaklara benzersiz adresler (URI) üzerinden erişmesini sağlar. Sunucu, verinin durumunu JSON veya XML gibi metin tabanlı biçimlerle iletir. İstemci ile sunucu arasında herhangi bir oturum durumu tutulmaz (stateless); her istek kendi içinde gerekli tüm bilgiyi barındırır.
WordPress veritabanı üzerindeki blog yazıları, sayfalar, kategoriler veya kullanıcı bilgileri birer kaynak olarak tanımlanır. Standart HTTP metodları kullanılarak bu kaynaklar üzerinde okuma, oluşturma, güncelleme ve silme işlemleri gerçekleştirilir. WordPress altyapısı PHP diliyle yazılmış olsa da REST API devreye girdiğinde kullanılan programlama dilinin bir önemi kalmaz. JavaScript, Python, Swift veya Java ile yazılmış herhangi bir harici uygulama, WordPress altyapısına sorunsuzca bağlanabilir.
Sistemin getirdiği en büyük yenilik, istemcinin sunucu detaylarını bilmesine gerek kalmadan standart bir arayüz üzerinden haberleşebilmesidir. Böylece web siteniz yalnızca tarayıcılara HTML üreten bir yapı olmaktan çıkıp platformlar arası veri sağlayan güçlü bir API merkezine dönüşür.
WordPress REST API Endpoints ve URL Yapısı
WordPress REST API sistemine erişmek için belirlenmiş kök dizin (base URL) ve özel yollar (endpoints) kullanılır. Standart bir WordPress kurulumunda ana erişim adresi domain.com/wp-json/ şeklindedir. Çekirdek fonksiyonlar ve içerik türleri ise varsayılan olarak /wp-json/wp/v2/ dizini altında konumlanır. Geliştiriciler bu yollara HTTP istekleri göndererek veri çekebilir veya veri aktarımı yapabilir.
Belirli veri türlerine ulaşmak için farklı kök istek noktaları mevcuttur. Örneğin tüm içerikleri listelemek veya yeni bir içerik eklemek istediğinizde sorgular belirli parametrelerle özelleştirilebilir:
- /wp-json/wp/v2/posts: Sitedeki tüm yazıları JSON formatında listeler.
- /wp-json/wp/v2/pages: Sayfaların verilerini ve içerik detaylarını sunar.
- /wp-json/wp/v2/users: Sitede kayıtlı kullanıcı verilerini iletir.
- /wp-json/wp/v2/categories: Kategori yapılarını ve taksonomileri getirir.
Aşağıdaki tabloda standart HTTP istek türleri ve WordPress REST API karşılıkları gösterilmektedir:
| HTTP Metodu | İşlem Türü | Örnek API İstek Yolu | Açıklama |
|---|---|---|---|
| GET | Okuma | /wp-json/wp/v2/posts | İçerik listesini JSON verisi olarak getirir. |
| POST | Oluşturma | /wp-json/wp/v2/posts | Yeni bir yazı veya veri kaydı ekler. |
| PUT / PATCH | Güncelleme | /wp-json/wp/v2/posts/10 | 10 ID numaralı içeriği günceller. |
| DELETE | Silme | /wp-json/wp/v2/posts/10 | 10 ID numaralı içeriği veritabanından siler. |
Verilerin doğrudan SQL sorgusu atmadan bu yollarla çekilebilmesi, uygulama geliştirme süreçlerine hız kazandırır. Detaylı teknik kılavuzlar için WordPress rehberleri bölümümüzü ziyaret edebilirsiniz.
İşletmeler İçin REST API’nin Sağladığı Avantajlar
Geleneksel web sitelerinde PHP kodu HTML çıktısını üretir ve tarayıcıya gönderir. Oysa modern yazılım mimarilerinde “Headless WordPress” yapısı öne çıkmaktadır. Bu yaklaşımda WordPress yalnızca veri yönetim merkezi ve veritabanı olarak kullanılır. Kullanıcıların gördüğü arayüz ise React, Vue.js veya Next.js gibi modern ön yüz kütüphaneleriyle oluşturulur. REST API, bu iki katman arasındaki veri köprüsünü kurar.
Özellikle e-ticaret siteleri ve yüksek trafikli platformlar için bu ayrışma hız ve performans avantajı sunar. Sayfa yükleme süreleri düşer, mobil uygulama entegrasyonu kolaylaşır ve sistem ölçeklenebilirliği artar. Farklı kanallarda satış yapan veya mobil uygulama geliştiren markalar, içeriği tek bir paneller yönetip API aracılığıyla tüm platformlara eşzamanlı olarak dağıtabilir.
Ayrıca modern web sitesi tasarımı süreçlerinde API tabanlı yaklaşımlar, tasarımcıların içerik yönetim sisteminin kısıtlamalarına bağlı kalmadan özgün kullanıcı deneyimleri oluşturmasına imkan tanır. İçerik ve sunum katmanı birbirinden bağımsız olarak güncellenebilir.
REST API Güvenliği ve User Enumeration Riski
WordPress REST API varsayılan olarak açık gelir ve kamuya açık verileri anonim isteklere sunar. Ancak bu durum bazı güvenlik risklerini de beraberinde getirebilir. Bunların başında “user enumeration” yani kullanıcı adı tespit riski gelir. Saldırganlar /wp-json/wp/v2/users adresine basit bir GET isteği göndererek sitedeki yazarların ve yöneticilerin kullanıcı adlarını veya ID değerlerini kolayca listeleyebilir.
Saldırganlar elde ettikleri kullanıcı adlarıyla kaba kuvvet (brute force) saldırıları düzenleyerek siteye sızmaya çalışabilir. Ayrıca yetkilendirilmemiş verilerin dışarı sızmaması için API isteklerinin doğru yetkilendirme (authentication) mekanizmalarıyla korunması şarttır. OAuth, Application Passwords veya JWT (JSON Web Tokens) yöntemleri kullanılarak hassas uç noktalar güvenli hale getirilmelidir.
WordPress veritabanı yapısı üzerinde işlem gerçekleştiren yazma, güncelleme ve silme isteklerinde mutlak surette yetkili token ve oturum doğrulaması yapılmalıdır. Aksi halde siteniz dış müdahalelere açık hale gelebilir.
REST API Doğru Şekilde Nasıl Yapılandırılır?
Sitenizde REST API altyapısını etkili ve güvenli bir şekilde kullanmak için izleyebileceğiniz somut adımlar mevcuttur. Çekirdek yazılım ile birlikte gelen bu özelliği projenizin ihtiyacına göre özelleştirebilirsiniz:
- API Erişilebilirliğini Test Edin: Tarayıcınızda veya Postman uygulamasında domain.com/wp-json/ adresine giderek sitenizin yanıt verip vermediğini doğrulayın. JSON formatındaki veriyi görüyorsanız API aktif durumdadır.
- Kullanıcı Listelemesini Kısıtlayın: User enumeration riskini engellemek için güvenlik eklentileri veya özel PHP kodları kullanarak anonim kullanıcıların /wp-json/wp/v2/users uç noktasına erişimini engelleyin.
- Uygulama Şifreleri Kullanın: Dış servislerin API ile etkileşime girmesi gerektiğinde ana yönetici şifresi yerine WordPress paneli üzerinden “Uygulama Şifreleri” (Application Passwords) oluşturun.
- Özel Uç Noktalar Tanımlayın: Tema veya eklenti dosyanızda register_rest_route fonksiyonunu kullanarak sitenize özel veri yapısı üreten API yolları kurgulayın.
- Önbellekleme Katmanı Ekleyin: Yüksek trafikli API isteklerinde sunucu yükünü azaltmak için yanıtları önbelleğe alan sistemlerden yararlanın.
Bu adımları uygulayarak hem güvenli hem de yüksek performanslı bir API yapısı elde edebilir, sitenizi harici sistemlerle güvenle entegre edebilirsiniz.
Sık sorulan sorular
WordPress REST API kapatılmalı mı?
WordPress REST API tamamen kapatılmamalıdır çünkü blok düzenleyici ve bir çok eklenti bu arayüzü kullanır. Tamamen kapatmak yerine yetkisiz erişimleri kısıtlamak ve kullanıcı listeleme gibi hassas uç noktaları güvenlik altına almak daha doğru bir yaklaşımdır.
WordPress REST API yetkilendirmesi nasıl yapılır?
WordPress REST API üzerinde hassas verileri korumak ve veri yazma işlemlerini güvenli hale getirmek için Uygulama Şifreleri (Application Passwords), OAuth veya JWT (JSON Web Token) yöntemleri kullanılır. Bu mekanizmalar sayesinde isteği gönderen kullanıcının yetkisi doğrulanır.
User enumeration riski nedir ve nasıl önlenir?
User enumeration, saldırganların REST API üzerindeki kullanıcı uç noktasını tarayarak sitedeki kullanıcı adlarını tespit etmesidir. Bu riski önlemek için anonim kullanıcıların /wp-json/wp/v2/users adresine erişimi özel kodlarla veya güvenlik eklentileriyle engellenmelidir.
Bu içerik, Vikipedi kaynağındaki bilgilerden yararlanılarak editörümüzün yorum ve değerlendirmeleriyle hazırlanmıştır.