İki Faktörlü Doğrulama Nedir? 2FA Güvenlik Rehberi
İki faktörlü doğrulama nedir, nasıl çalışır ve hesap güvenliği için neden kritik önem taşır? SMS ve Authenticator farklarıyla 2FA kullanım rehberi.
Mustafa Hazırcı yazılarını Google'da daha sık görmek için tercih edilen kaynak olarak ekleyin
Bu yazıda
- İki faktörlü doğrulama nedir ve nasıl çalışır?
- Kimlik doğrulamada kullanılan temel güvenlik faktörleri
- SMS kodları ve doğrulama uygulamaları arasındaki farklar
- Hesaplarınızda iki faktörlü kimlik doğrulama nasıl açılır?
- İşletmeler ve web sitesi sahipleri için 2FA neden zorunludur?
- İki faktörlü doğrulamada yapılan hatalar ve güvenlik riskleri
İki faktörlü doğrulama nedir sorusuna verilen en temel yanıt, kullanıcıların dijital sistemlere erişirken yalnızca bir şifreye değil, iki farklı doğrulama katmanına ihtiyaç duyduğu bir güvenlik altyapısıdır. Bu yöntem, ana parolanız yetkisiz kişilerin eline geçse dahi kişisel verilerinizi ve finansal varlıklarınızı korumaya devam eder.
İki faktörlü doğrulama nedir ve nasıl çalışır?
Tek faktörlü doğrulama mekanizmaları genellikle yalnızca kullanıcı adı ve sabit bir şifre kombinasyonuna dayanır. İnternet ortamında şifrelerin sızdırılması, tahmin edilmesi veya oltalama saldırılarıyla ele geçirilmesi son derece yaygındır. İki faktörlü kimlik doğrulama (2FA) veya genel adıyla çok faktörlü doğrulama (MFA), parola ihlali yaşansa dahi yetkisiz erişimi kalkan gibi engeller.
Sisteme giriş yapılmak istendiğinde kullanıcıdan iki ayrı kategoriden kanıt sunması istenir. Bankamatikten para çekerken banka kartını yuvaya takmak ve ardından PIN kodunu girmek, fiziksel dünyadaki 2FA mantığına en belirgin örnektir. İlk doğrulama adımı tamamlandıktan sonra ikinci katman devreye girer ve kimlik teyit edilir.
Bileşenlerden biri eksik kaldığında veya yanlış girildiğinde erişim izni verilmez. Araştırmalar ve güvenlik istatistikleri, 2FA özelliği aktif olan hesapların siber saldırılarda ele geçirilme ihtimalinin yalnızca şifre kullanan hesaplara kıyasla belirgin şekilde düşük olduğunu gösterir.
Kimlik doğrulamada kullanılan temel güvenlik faktörleri
Güvenli bir kimlik doğrulama mimarisi oluşturmak için sistemler farklı güvenlik faktörlerinden faydalanır. Bir altyapının gerçek anlamda çok faktörlü doğrulama sayılabilmesi için istenen kanıtların birbirinden tamamen farklı kategorilerden seçilmesi şarttır. Örneğin hem ana şifrenin hem de gizli güvenlik sorusunun kullanılması iki ayrı faktör oluşturmaz; çünkü ikisi de bilgiye dayalı ögelerdir.
Sistemlerin kimlik doğrulamada kullandığı ana unsurlar şunlardır:
- Bildiğiniz Şeyler (Knowledge): Yalnızca kullanıcının hafızasında tuttuğu bilgilerdir. Standart şifreler, parola dizileri, PIN kodları veya PUK kodları bu sınıfa girer.
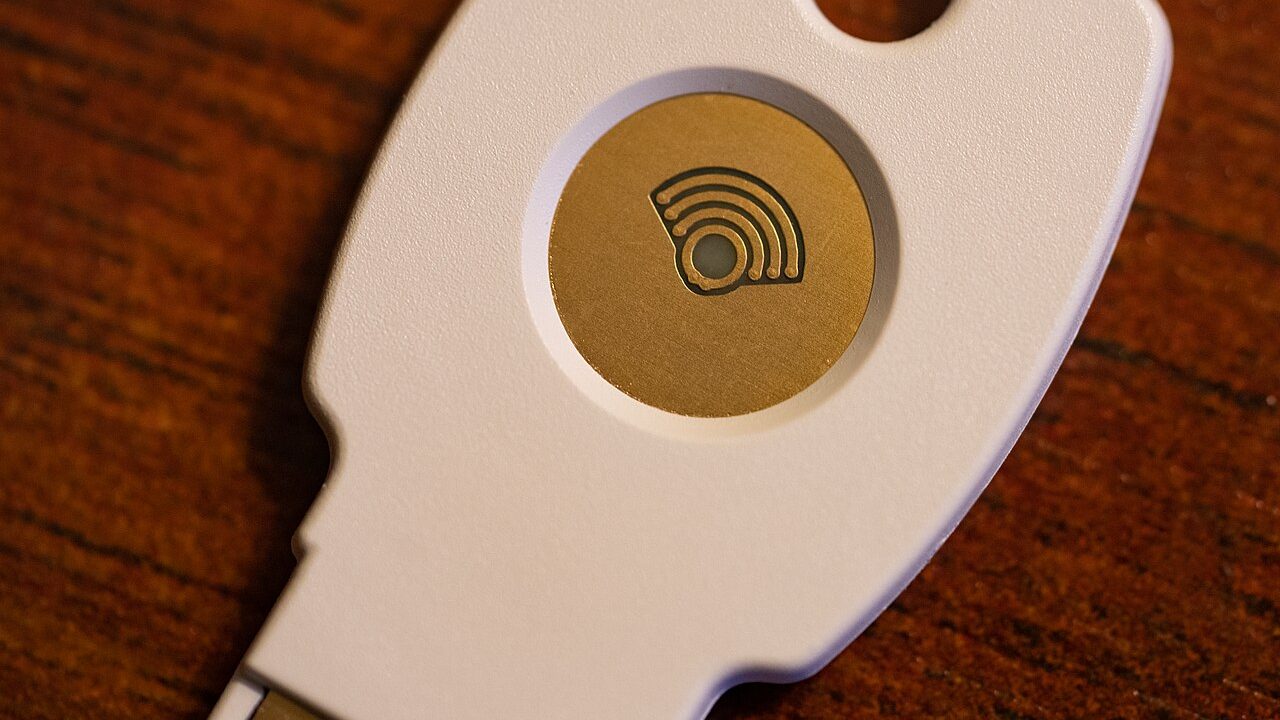
- Sahip Olduğunuz Şeyler (Possession): Kullanıcının fiziksel veya yazılımsal olarak elinde bulundurduğu nesnelerdir. Akıllı telefonlar, donanım anahtarları (USB güvenlik token’ları), SMS ile gelen tek kullanımlık kodlar (OTP) veya doğrulama uygulamalarındaki zaman tabanlı kodlar (TOTP) bu katmana örnektir.
- Varlığınız ve Biyometrik Veriler (Inherent): Kullanıcıya özgü fiziksel ve davranışsal niteliklerdir. Parmak izi taraması, yüz tanıma, iris/retina taraması, ses analizi veya klavye tuşlarına basma ritmi bu gruba dahildir.
- Bulunduğunuz Konum (Location): Kullanıcının fiziksel coğrafi konumu veya bağlandığı ağ altyapısıdır. Şirket ağında kablolu olarak yer alan bir çalışandan sadece PIN istenirken, dışarıdan erişen bir çalışandan doğrulama kodu talep edilebilir.
| Faktör Türü | Açıklama | Örnek Kullanım |
|---|---|---|
| Bildiğiniz Şeyler | Kullanıcının ezberinde olan gizli veri | Şifre, Parola, PIN Kodu |
| Sahip Olduğunuz Şeyler | Fiziksel veya dijital doğrulayıcı nesne | Akıllı Telefon, USB Token, OTP App |
| Varlığınız (Biyometrik) | Bireysel fiziksel/davranışsal karakteristik | Parmak İzi, Yüz Tanıma (FaceID) |
| Konum Katmanı | Erişimin gerçekleştiği fiziki adres veya ağ | Ofis İçi Wi-Fi, IP Kısıtlaması |
SMS kodları ve doğrulama uygulamaları arasındaki farklar
Telefon üzerinden iki adımlı doğrulama yapmanın ilk örnekleri SMS ile gönderilen tek kullanımlık kodlardır (OTP). SMS ile doğrulama kullanımı ek bir cihaz taşıma gereksinimini ortadan kaldırdığı için oldukça popülerleşmiştir. Kullanıcıların cep telefonlarını sürekli yanlarında bulundurması bu yöntemin benimsenmesini kolaylaştırmıştır.
Buna karşın SMS tabanlı doğrulama ciddi güvenlik açıkları barındırır. SIM kopyalama (SIM swapping), hat yönlendirme, sahte baz istasyonları ve mobil operatörlerin güvenlik zaafları SMS kodlarının ele geçirilmesine yol açabilir. Bu nedenle uluslararası güvenlik standartları kurumu NIST, SMS doğrulamasının güvenliğinin sınırlı olduğunu vurgulayarak alternatif yöntemleri öne çıkarmaktadır.
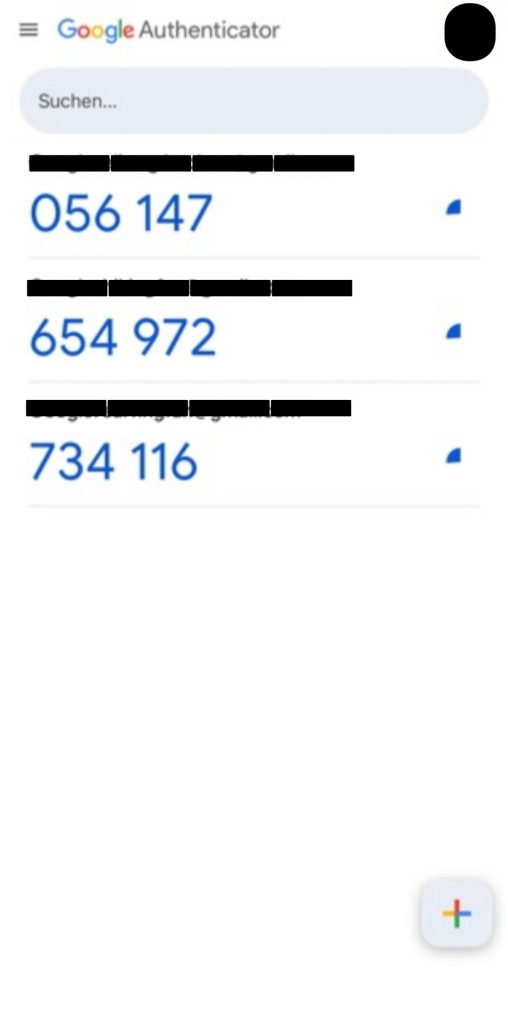
Kimlik doğrulama uygulamaları (Authenticator) ise cihaza yerel olarak kurulan ve zaman tabanlı şifreler (TOTP) üreten yazılım araçlarıdır. Google Authenticator, Microsoft Authenticator veya Duo Security gibi yazılımlar internet bağlantısına ihtiyaç duymadan sürekli yenilenen kodlar oluşturur. SMS doğrulamasının aksine SIM kopyalama saldırılarından etkilenmezler. Benzer şekilde, ekrana gelen anlık bildirimlere (push notification) dokunarak onay verme yöntemi de hem hızlı hem de yüksek güvenlikli bir seçenektir.
Hesaplarınızda iki faktörlü kimlik doğrulama nasıl açılır?
İnternet üzerindeki varlıklarınızı korumak adına tüm kritik hesaplarınızda 2FA özelliğini aktif etmeniz gerekir. Sosyal medya mecralarında, e-posta istemcilerinde veya e-Devlet altyapısında bu işlemi yapmak birkaç dakikanızı alır.
Genel doğrulama kurulum adımları şu sıralamayı takip eder:
- Kullandığınız platformun Ayarlar veya Profil sekmesine gidin.
- Güvenlik ve gizlilik seçenekleri arasından Güvenlik ve Giriş başlığını seçin.
- İki Faktörlü Kimlik Doğrulama seçeneğine tıklayın.
- Yöntem olarak Kimlik Doğrulama Uygulaması (Önerilen) veya SMS tercihini yapın.
- Uygulama seçtiyseniz ekranda beliren QR kodunu mobil cihazınızdaki Authenticator uygulamasına taratın.
- Sistemin size sunduğu Yedek Kurtarma Kodları listesini güvenli bir yerde saklayın.
Hesaplarınızı korurken temel şifre güvenliğini de ihmal etmemelisiniz. Kullanıcılar hesaplarına erişimi yenilerken örneğin Instagram şifresi değiştirme adımlarını tamamlayarak güçlü bir parola belirlemeli ve ardından 2FA özelliğini devreye almalıdır. Arayüzlerin güncellemelerle değişebileceği unutulmamalı, tereddüt edilen durumlarda platformların resmi destek sayfalarına başvurulmalıdır.
İşletmeler ve web sitesi sahipleri için 2FA neden zorunludur?
İşletme sahipleri, e-ticaret yöneticileri ve dijital pazarlamacılar için web sitelerinin veya yönetim panellerinin yetkisiz kişilerin eline geçmesi felaketle sonuçlanabilir. Örneğin bir WordPress altyapılı sitede yönetici hesabının çalınması; zararlı kodların eklenmesine, müşteri verilerinin sızmasına ve arama motoru görünürlüğünün kaybolmasına yol açar.
Yasal düzenlemeler de kurumsal dünyada 2FA kullanımını zorunlu tutmaktadır. Ödeme Kartı Sektörü Veri Güvenliği Standardı (PCI-DSS), kart verilerinin bulunduğu ortamlara uzaktan bağlanan tüm idari hesaplarda MFA kullanımını şart koşar. Benzer şekilde Avrupa Birliği genelinde uygulanan PSD2 direktifi uyarınca tüm elektronik ödeme süreçlerinde güçlü müşteri doğrulaması yapılması zorunludur.
Kurumsal e-posta hesapları, bulut depolama alanları ve sunucu yönetim panelleri mutlaka çok faktörlü doğrulama ile koruma altına alınmalıdır. Dijital projelere başlarken web sitesi tasarımı ve teknik altyapı aşamasında güvenlik protokollerini en baştan kurgulamak, gelecekte yaşanabilecek güvenlik krizlerinin önüne geçer.
İki faktörlü doğrulamada yapılan hatalar ve güvenlik riskleri
İki faktörlü doğrulama hesap güvenliğini büyük oranda artırsa da hiçbir sistem tamamen sızlamaz değildir. Siber saldırganlar 2FA bariyerini aşabilmek için kullanıcı zaaflarından faydalanan yeni yöntemler geliştirmektedir.
Karşılaşılan başlıca güvenlik riskleri şunlardır:
- Yorgunluk Saldırıları (MFA Fatigue): Saldırgan kullanıcının şifresini elde ettikten sonra gece gündüz aralıksız anlık onay bildirimi (push notification) gönderir. Kullanıcı bildirim kirliliğinden bıkıp yanlışlıkla onaya bastığında saldırgan sisteme giriş yapar.
- Oltalama ve Aradaki Adam Saldırıları (Man-in-the-Middle): Orijinal sitenin birebir kopyasını oluşturan saldırganlar, kullanıcının girdiği kullanıcı adı, şifre ve 2FA kodunu eşzamanlı olarak gerçek sisteme aktararak oturumu çalar.
- SIM Kopyalama (SIM Swap): Saldırganların GSM operatörlerini kandırarak kurbanın telefon numarasını yeni bir SIM karta taşıması ve SMS ile gelen kodları ele geçirmesidir.
- Cihaz Kaybı ve Şarj Sorunları: Telefonun kaybolması, çalınması veya bozulması durumunda yedek kodlar alınmamışsa hesaba erişim tamamen kilitlenebilir.
Bu risklerden korunmak adına bilmediğiniz doğrulama bildirimlerini asla onaylamamalı, SMS yerine Authenticator uygulamalarını kullanmalı ve verilen kurtarma kodlarını fiziki bir ortamda saklamalısınız.
Sık sorulan sorular
İki faktörlü doğrulama nedir?
İki faktörlü doğrulama (2FA), bir hesaba giriş yaparken şifrenin yanı sıra telefon kodu veya parmak izi gibi ikinci bir kanıt sunmanızı gerektiren güvenlik katmanıdır. Şifreniz başkalarının eline geçse bile hesabınızı yetkisiz erişimlere karşı korur.
İki faktörlü doğrulama kodu nedir ve nereden alınır?
İki faktörlü doğrulama kodu, oturum açma esnasında üretilen tek kullanımlık geçici bir şifredir. SMS yoluyla cep telefonunuza gelebileceği gibi Google Authenticator benzeri kimlik doğrulama uygulamaları veya donanım anahtarları tarafından anlık olarak oluşturulur.
Telefonumu kaybedersem 2FA olan hesabıma nasıl girerim?
Telefonunuzu kaybettiğinizde hesaba erişebilmek için 2FA kurulumu sırasında verilen yedek kurtarma kodlarını kullanabilirsiniz. Bu kodlara erişiminiz yoksa ilgili platformun kimlik doğrulama desteği üzerinden hesabınızı kurtarma adımlarını izlemeniz gerekir.
SMS ile iki faktörlü doğrulama güvenli mi?
SMS doğrulama hiç koruma olmamasından iyi olsa da SIM kopyalama ve hat dinleme saldırılarına karşı hassastır. Siber güvenlik uzmanları SMS yerine zaman tabanlı kod üreten Authenticator uygulamalarını veya donanım anahtarlarını önermektedir.
Bu içerik, Vikipedi kaynağındaki bilgilerden yararlanılarak editörümüzün yorum ve değerlendirmeleriyle hazırlanmıştır.